
Au sommaire :
- Documents, données, IA : bâtir une chaîne de preuve conforme
- La capture, premier maillon de la preuve
- Ged, ECM, BPM : passer du stockage au pilotage du risque
- La conformité à l’épreuve de l’AI Act
- De la donnée capturée à la preuve opposable
- La fonction archive sous l’angle de la conformité
- La checklist de la conformité
Le 23 septembre 1999, la sonde Mars Climate Orbiter de la Nasa se désintégrait dans l’atmosphère de Mars. En cause, un dysfonctionnement documentaire entre deux logiciels : le premier communiquait la poussée des micropropulseurs en unités de mesure anglo-saxonnes, tandis que le second attendait des données en unités du système métrique. Cet accident industriel s’est soldé par un double coût : une perte estimée à plus de 300 millions de dollars et des années de recherche réduites à néant.
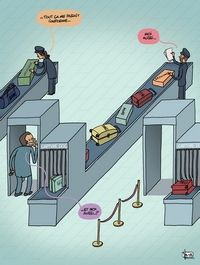 Plus près de nous, en 2014, la SNCF était victime d’un problème documentaire comparable. Après avoir commandé deux mille nouvelles rames de TER pour moderniser son réseau, la compagnie ferroviaire s’aperçoit alors que les trains sont trop larges pour passer les quais de centaines de gares régionales ! Réseau ferré de France avait pourtant transmis à la SNCF la documentation technique relative à la dimension des voies, mais ces données ne prenaient en compte que les gares construites récemment. La documentation omettait la configuration des gares plus anciennes (souvent plus étroites) et ces données n’avaient pas été mises à jour. Là aussi, l’ardoise s’est révélée salée : environ 50 millions d’euros pour raboter en urgence plus de 1 300 quais de gares en France.
Plus le projet est ambitieux, plus le risque documentaire augmente
Derrière ces échecs, c’est bien la non-conformité documentaire qui est pointée du doigt, qu’il s’agisse d’un manque de standardisation (comme pour la Nasa en 1999) ou d’un manque de contrôle et d’audit des données (comme pour la SNCF en 2014). Pour ces deux grosses structures (environ 18 000 collaborateurs à la Nasa et plus de 50 000 à la SNCF), tout projet comporte un risque. "Plus le projet est ambitieux, plus le risque documentaire augmente", constate Clément Menand, consultant chez One for All, spécialiste de la gestion de projets dans le secteur de la construction. "Au-delà d’une exception, la non-conformité devient alors une probabilité statistique."
Ce constat vaut notamment pour certains secteurs industriels soumis à des exigences particulièrement fortes. C’est le cas des constructeurs aéronautiques, où l’on s’amuse à citer cet aphorisme : "un avion ne peut décoller que si le poids des documents administratifs est égal au poids de l’appareil"… Car avant même qu’un modèle d’avion puisse transporter son premier passager, il doit obtenir une série de documents de conformité auprès des autorités de régulation, comme l’EASA en Europe ou la FAA aux États-Unis. Ces obligations concernent également la traçabilité des pièces détachées et la conformité documentaire exige l’historique complet de la pièce depuis sa fabrication jusqu’à aujourd’hui.
Gouvernance, risques et conformité
En Europe, la conformité documentaire est désormais encadrée par le célèbre règlement eIDAS 2.0. Cette deuxième version vise à renforcer les services de confiance au sein de l’Union européenne et porte sur plusieurs services de confiance : signature électronique, archivage numérique, portefeuille d’identité numérique…
Au-delà d’eIDAS 2.0, d’autres contraintes pèsent sur la gestion documentaire, avec le RGPD, par exemple. Pour Mounir Ait Bahadda, responsable du département Cybersécurité & RSSI chez Provectio, qui accompagne ses clients dans la gestion et l’optimisation de leur système d’information, "la gouvernance, les risques et la conformité (GRC) permettent de transformer des exigences réglementaires parfois complexes en processus opérationnels structurés et pilotables". Selon lui, une démarche GRC apporte plusieurs bénéfices : une vision centralisée, une meilleure priorisation, une réduction des redondances, une gestion facilitée des audits ou encore un pilotage durable. "Cela se traduira par une conformité plus efficace, mieux maîtrisée et intégrée aux activités de l’entreprise", affirme-t-il.
À ses yeux, "la conformité aux exigences de Nis 2, du RGPD et de l’Iso 27001 ne repose pas uniquement sur la production de documents. Plus qu’un exercice de conformité, elle devient un véritable outil de pilotage au service de la performance et de la résilience de l’entreprise."
Liste de confiance
La puissance publique, de son côté, est également invitée à jouer un rôle majeur dans l’application d’eIDAS 2.0, notamment via l’Anssi, qui est chargée du contrôle de conformité des services de confiance avec le règlement. L’Agence nationale de la sécurité des systèmes d’information procèdera à la qualification - ou pas - des outils dédiés à la confiance : signature électronique, l’horodatage, cachet électronique, archivage électronique…
Ce travail de qualification a donné naissance à une liste de confiance que chaque pays membre de l’Union européenne doit tenir à jour et mettre à disposition du public. En France, la liste établie par l’Anssi comprend des informations relatives aux prestataires de services de confiance qualifiés qui sont contrôlés par la France, ainsi que les informations relatives aux services de confiance qualifiés qu’ils fournissent. Quant à la Commission européenne, elle propose un outil permettant de parcourir les listes de confiance nationales.
")